Tierra Roja Noticias
Un ataque a las heladeras inteligentes que arruinó góndolas enteras en Francia y deja una lección para nosotros
Un hacker logró entrar en los controladores de refrigeración de al menos 350 supermercados franceses, subió la temperatura hasta 50 grados y arruinó mercadería. La fábrica de los equipos es danesa, el software estaba sin actualizar y los especialistas advierten que el riesgo es concreto en cualquier cadena que use tecnología similar.
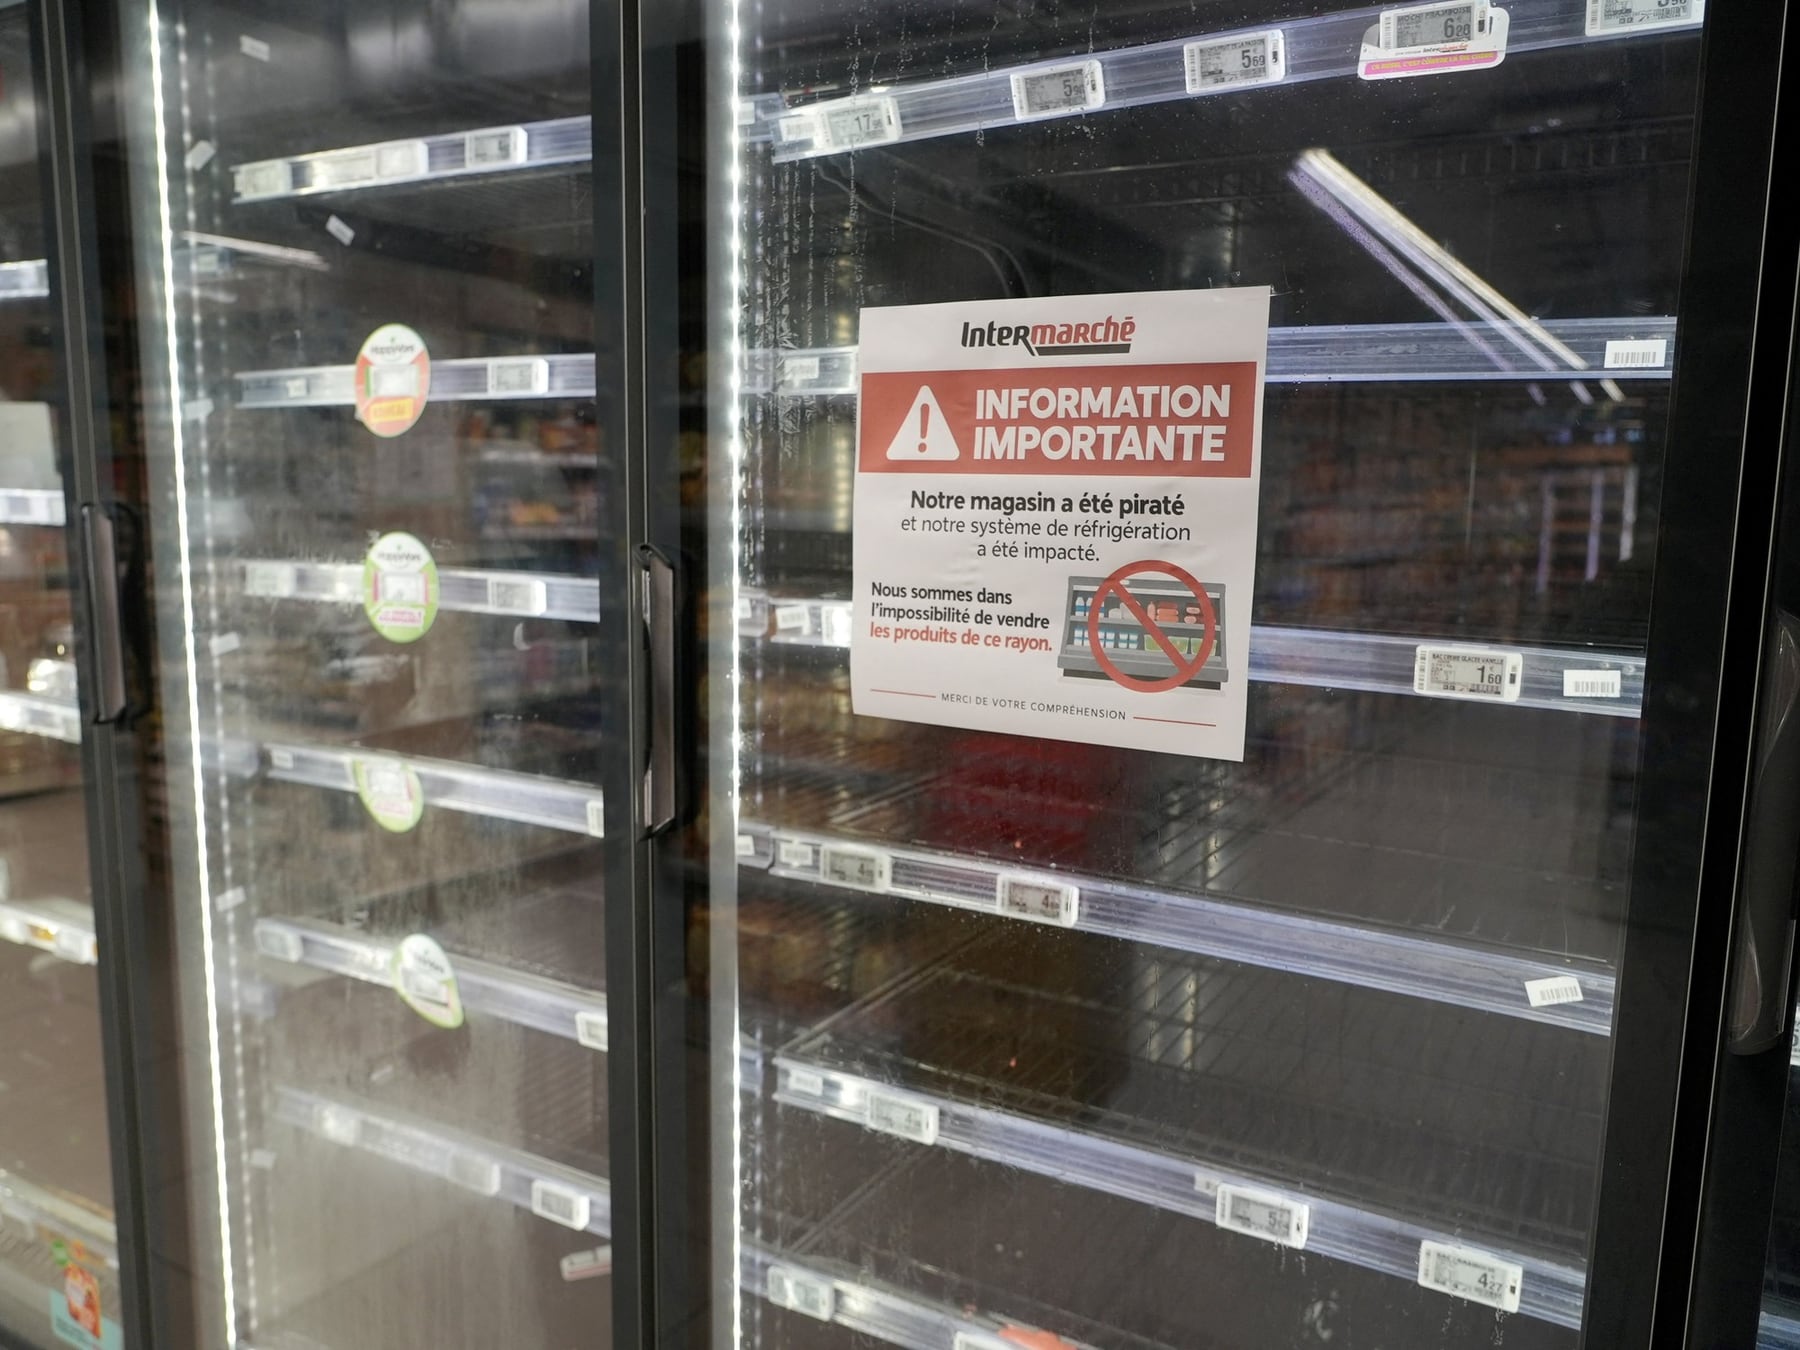
Son las seis de la mañana en una sucursal de Carrefour, en Francia, y Graciela, vecina del barrio de Saint-Étienne, llega como cada día con el carrito listo para hacer las compras de la semana. Esta vez, en lugar de las góndolas ordenadas y los freezer zumbando, se encuentra con un pasillo acordonado, personal uniformado sacando bandejas de carne y productos lácteos y un cartel improvisado que dice "fermé pour cause technique". La escena, que parece sacada de una película, es absolutamente real: durante las últimas semanas, al menos 350 supermercados franceses fueron víctimas de un ataque informático que alteró desde afuera la temperatura de sus heladeras y cámaras frigoríficas hasta dejarlas cerca de los 50 grados, arruinando toneladas de comida y provocando incluso pequeños incendios en los equipos.
Lo más inquietante, y lo que nos toca de cerca acá en el sur, es que lo que se vulneró no fue una computadora de oficina ni un servidor de correo: fueron las pequeñas computadoras que llevan dentro las heladeras industriales, esos aparatitos discretos que regulan compresores, ciclos de descongelamiento y alarmas. Son los mismos que usan acá muchísimas cadenas de supermercados, frigoríficos, farmacias y hasta laboratorios, porque permiten controlar cientos de equipos desde una sola consola y evitar el envío de técnicos a cada local. Esa comodidad operativa, que parece un golazo de eficiencia, fue justamente la puerta que dejaron abierta los atacantes.
Cómo funciona una heladera inteligente y por qué se vuelve vulnerable
El especialista en ciberinteligencia Braien Arroyo lo explica con una imagen que nosotros podemos entender: una heladera industrial moderna es, básicamente, una notebook con un motor pegado. Tiene sistema operativo, dirección IP, usuario y contraseña, y se conecta a una red para que un operario en una oficina de Buenos Aires o de Lyon pueda ver la temperatura de cada sucursal sin moverse de su silla. El problema aparece cuando esa dirección IP queda visible desde internet y, encima, el equipo corre una versión vieja del software que el fabricante ya no actualiza.
Los equipos comprometidos son de la marca danesa Danfoss, líder mundial en refrigeración comercial. La propia empresa reconoció que muchos de los controladores atacados utilizaban firmware antiguo, sin soporte ni parches de seguridad. Herramientas abiertas de rastreo, que cualquier investigador puede consultar, mostraban que al menos 4.500 interfaces de Danfoss eran accesibles desde la web en el momento del incidente. Eso no quiere decir que todas fueran vulnerables, pero sí que estaban a la vista de quien supiera buscarlas.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para entrar hace falta explotar una vulnerabilidad concreta, tener una credencial filtrada o una configuración insegura. Y a veces, esos agujeros permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Qué puede hacer un hacker una vez adentro
- Subir la temperatura de las cámaras de forma progresiva hasta niveles que arruinan la mercadería fresca y congelada.
- Modificar los ciclos de descongelamiento, lo que puede provocar sobrecarga en los compresores y, en algunos casos, incendios.
- Apagar o silenciar las alarmas internas, de manera que el personal no se entera hasta que el daño ya está hecho.
- Dejar al supermercado sin registros de auditoría, lo que complica después determinar qué pasó y durante cuánto tiempo.
En el caso francés, los reportes indican que los cambios en los ciclos hicieron que la temperatura subiera de manera sostenida y que la mercadería terminara en la basura. Algunas sucursales sufrieron además focos de incendio en los equipos de refrigeración, lo que obligó a evacuar personal y a llamar a los bomberos. Las autoridades todavía no confirmaron públicamente cuál fue exactamente la vulnerabilidad explotada, aunque una de las hipótesis más firmes apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A, que el equipo de investigación Team82 de la empresa Claroty había detallado tiempo atrás. Danfoss publicó parches para corregirlas, la pregunta de fondo es cuántos locales los aplicaron.
Acá en el sur, donde muchas cadenas regionales manejan cámaras frigoríficas con tecnología parecida, la lectura es directa: si una empresa con recursos para tener un equipo de ciberseguridad en París pudo ser vulnerada en 350 locales al mismo tiempo, imagina lo que puede pasar en un supermercado de barrio o en un frigorífico mediano que nunca actualizó el firmware de sus equipos. Arroyo lo resume con una frase que nosotros deberíamos tener pegada en la heladera: "el día que actualizás el sistema es el día que dejás la puerta cerrada". El atacante, claro, siempre está del otro lado, esperando que alguien se olvide.
Lo que ahora esperan las empresas francesas, y también las de nuestro país, es que el caso sirva de campanada. Que se auditen los controladores, que se cambie la contraseña por defecto, que se saque de internet lo que no necesita estarlo y, sobre todo, que se entienda que una heladera conectada, sin mantenimiento, deja de ser un electrodoméstico y se convierte en un riesgo. Graciela, la vecina del principio, mientras tanto, sigue esperando que la góndola vuelva a tener yogures. Y que esta vez, del otro lado del mostrador, alguien haya cerrado la puerta con llave.
Comentarios
0Todavía no hay comentarios. Sé el primero.